
Kibernetska varnost: Za kar je človek potreboval nekaj dni, se zdaj zgodi v nekaj minutah
Spremljajte RTVSLO.si kot prednostni vir na Google
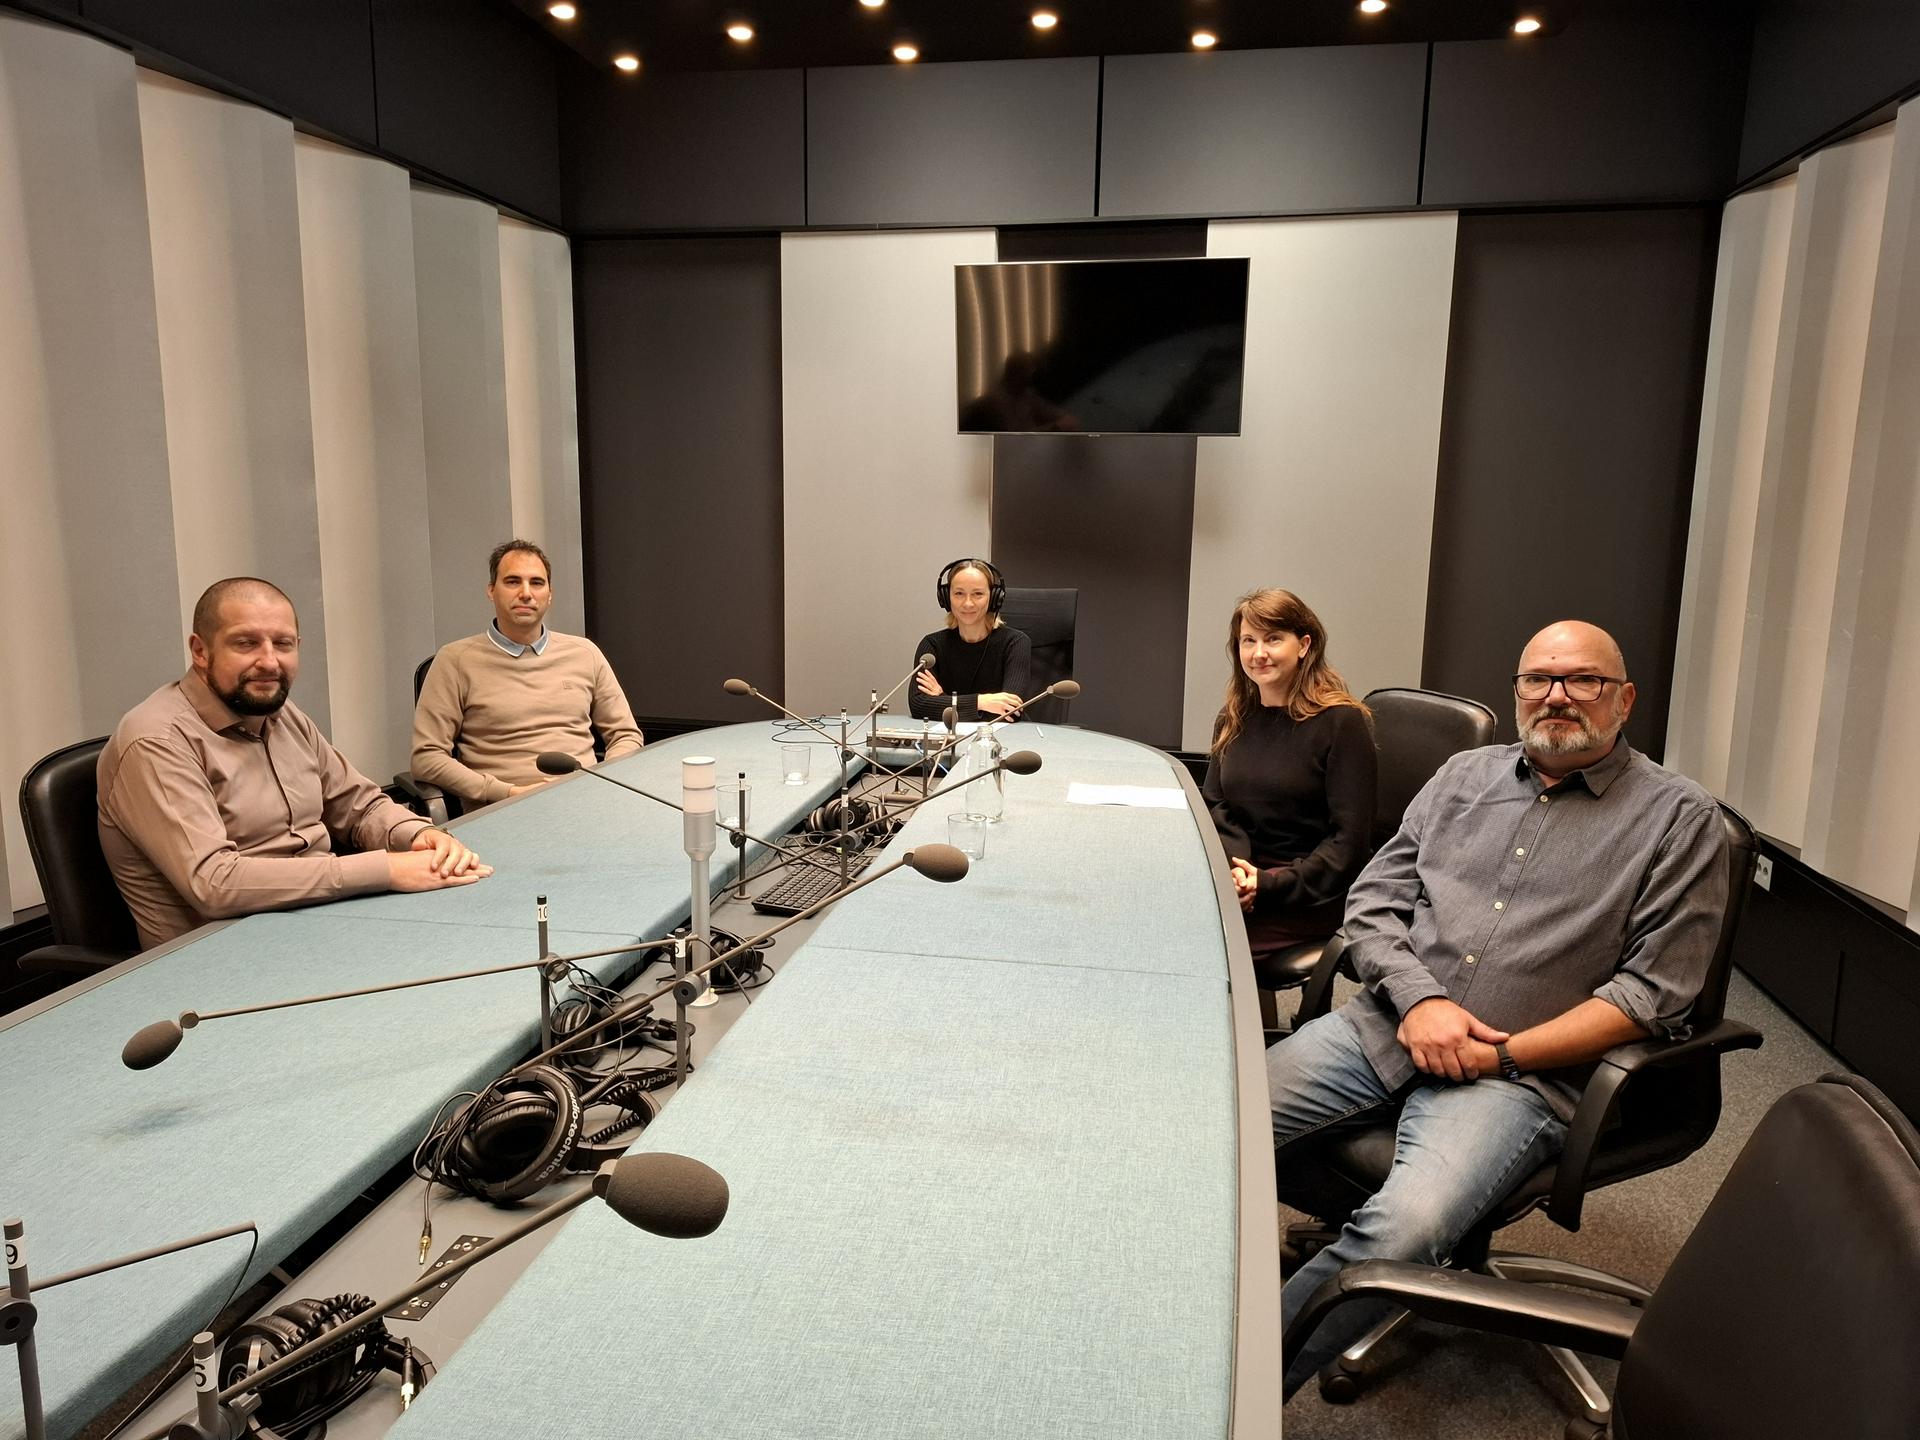
Generativna umetna inteligenca spremembe prinaša na številna področja, poleg številnih prednosti pa prinaša tudi nove izzive na področju kibernetske in informacijske varnosti, opozarjajo strokovnjaki, ki so o tej temi govorili v Studiu ob 17.00.
Oglas
Ena najpogostejših spletnih prevar v Sloveniji, ki predstavlja tretjino vseh obravnavanih incidentov, je phishing oziroma ribarjenje. Napadalci prek elektronske pošte, SMS-sporočil, aplikacij za sporočanje (Viber, WhatsApp ipd.) in družbenih omrežij poskušajo uporabnike prepričati, da razkrijejo osebne podatke, gesla ali finančne informacije. SI-CERT je zato omogočil prijavno točko za phishing, kamor lahko uporabniki in uporabnice posredujejo primere phishinga, s katerimi so se srečali.
S 1. oktobrom 2026 je zaživela nova prijavna točka za phishing, to pomeni, da lahko vsak uporabnik na naslov phishing@cert.si posreduje:
- phishing elektronska sporočila, ki vsebujejo povezavo na phishing spletno stran;
- povezave do phishing spletnih strani;
- zaslonske posnetke SMS-sporočil, sporočil iz aplikacij za komuniciranje (npr. Viber, WhatsApp), ki usmerjajo uporabnike na phishing spletna mesta.
Direktor SI-CERT-a Gorazd Božič je v uvodu pojasnil, da so veliki jezikovni modeli pravzaprav preskok v obsegu delovanja, razlika je toreja skalabilnost. "Tisto, za kar je človek prej potreboval nekaj dni, se zdaj zgodi lahko v minutah," pravi Božič in poudarja, da je umetna inteligenca naučena na že znanih postopkih vdiranja, zato tu ne gre za revolucijo.
Še vedno velja, da se je treba držati osnov omrežne higiene, saj s tem bistveno zmanjšamo tveganja. "Se pravi, gre za stare načine, ki pa so izvedeni zelo hitro in v zaporedju in mogoče se lahko verižijo zadeve, ki so bile za človeške akterje malo težavnejše," razlaga Božič in ob tem izpostavlja, da podjetja, ki razvijajo generativno umetno inteligenco, pogosto pretiravajo.
"Moramo odstraniti eno plast marketinga, ki se uporablja v teh podjetjih, da se prikaže to umetno inteligenco kot še močnejšo, še naprednejšo, da zna sama razmišljati, da se zna odločati in da ima mogoče celo čustva. To pa ni res," poudarja. Se pa umetna inteligenca uporablja tudi na obrambni strani, tudi SiCert sodeluje pri različnih projektih, kjer preverjajo, kako bi lahko generativno umetno inteligenco uporabljali pri obrambi.
Slovenščina ni več šibka točka napadalcev
Tudi Aleks Huč s Fakultete za računalništvo in informatiko Univerze v Ljubljani izpostavlja skalabilnost kot ključno razliko na področju kibernetske varnosti pred generativno umetno inteligenco in po njej. Ob tem dodaja še vidik jezika, saj je celoten korpus znanja zdaj na voljo ljudem na intuitiven način prek jezika, ki ga uporabljamo tudi v vsakdanjem življenju.

"Mogoče en tak nazoren primer, če se spomnite izpred nekaj let, ko so bile popularne prevare prek kratkih sporočil. Ko si dobil sporočilo, si takoj videl, da nekaj ni v redu, ker je bilo napisano v neki polomljeni slovenščini. Dandanes je pa tako, da modeli znajo delati z jezikom. Tako da nas tudi zdaj slovenščina ne bo več tukaj reševala tako, kot nas je včasih," razlaga Huč, ki izpostavlja še ustvarjanje slik in videoposnetkov, prebiranje dokumentov in pisanje programske kode, vse skupaj potencira tudi moč, ki jo lahko ti modeli dosežejo.
Tarča napadov so zaradi vse večje razširjenosti tudi sami modeli generativne umetne inteligence. "Se pravi, ko mi podajamo ukaze, kaj naj naredi, v bistvu so notri lahko tudi navodila, da spremenimo oziroma vplivamo na delovanje, ki bi bilo drugačno, kot pričakujemo. Če bi na spletu našli primer, ki je zelo dobro navodilo za model, ampak skriva se notri pa recimo neka skrita koda ali pa besedilo, ki je z belim tekstom napisano, pa če to skopiramo v model in poženemo, se nam lahko zgodi, če ima neka dovoljenja, da recimo kakšne podatke pošlje komu in tako naprej," razlaga Huč.
Kako uspešno se s kibernetskim kriminalom spopada Slovenija?
Uroš Svete je bil direktor Urada Vlade Republike Slovenije za informacijsko varnost, pred tem tudi direktor Uprave za informacijsko varnost pod Ministrstvom za javno upravo, zato dobro pozna dogajanje v Sloveniji v preteklih osmih letih in probleme, ki jih za kibernetsko varnost torej pomeni umetna inteligenca. Pravi, da je odgovor na vprašanje, kako uspešni smo pri nas, večplasten.
"Sam razumem učinkovitost kot razmerje med vloženimi sredstvi, se pravi tehničnimi, finančnimi, človeškimi, in rezultati. Če seveda gledamo na eno stran, smo definitivno v zadnjih letih v Sloveniji bistveno več sredstev in napora vložili v kibernetsko varnost, pa naj gre tako za vzpostavitev določenih institucij, organov kot tudi za krepitev medsebojnega sodelovanja. Da ne omenjam tudi komercialnega dela kibernetske varnosti, ki se je v Sloveniji tudi seveda zelo razširil, kar je logično, ker je pač zakonodajni okvir tak, da torej mnogi potrebujejo pomoč in podporo," je dejal. Ob tem izpostavlja, da število primerov, ki jih obravnavajo na SI-CERT-u, eksponentno narašča in je v letu 2025 znašalo že več kot šest tisoč na leto.
Zato bi bilo po njegovem treba "po eni strani res okrepiti podporo našim državnim organom oziroma uporabnikom in uporabnicam IKT- ja, po drugi strani pa seveda razvijati zmogljivosti za najbolj zapletene kompleksne kibernetske incidente, ki so lahko tudi več kot samo kiber kriminalci, ki so povezani morda z državno sponzoriranimi aktivnostmi drugih držav in tako naprej".
Klepetalniki, ki jih poganja generativna umetna inteligenca, nov prostor tveganja
Na spletu je personalizirano oglaševanje temelj ekonomije pozornosti. Informacijska pooblaščenka Jelena Virant Burnik izpostavlja, da so komercialni ponudniki generativne umetne inteligence ugotovili, da pravzaprav težko financirajo te svoje storitve brez prihodka, zato te svoje baze podatkov povezujejo tudi z oglaševanjem. To je lahko po njenem velika nevarnost za zlorabe, saj vse več ljudi uporablja klepetalne robote, ki jih poganja generativna umetna inteligenca.
Ljudje namreč tem klepetalnikom razkrivajo marsikaj, od zdravstvenih do ljubezenskih težav. "In ti podatki se uporabljajo tudi za oglaševanje na marsikateri izmed teh platform. In tu pravzaprav imamo težavo. Se pravi, tisto običajno spletno oglaševanje, ki nas je zasledovalo naokrog, nas bo zdaj zasledovalo še v neki intimnejši osebni obliki," opozarja Virant Burnik, ki ob tem izpostavlja tudi nevarnost za baze podatkov, na katerih generativna umetna inteligenca gradi svoje odgovore.
"Ko imamo recimo neke ponudnike, upravljavce podatkov oziroma organizacije, ki bi generalno umetno inteligenco integrirale v svoje procese, recimo za komunikacijo s strankami, mogoče paciente in tako naprej, morajo biti te organizacije zelo previdne, kako zdaj te baze podatkov, iz katerih črpajo odgovore, delujejo. Ali so podatki tam res resnični, pravilni, točni? Ker obstajajo tudi možnosti nekih napadov, kjer se pokvarijo te baze, in potem na koncu tudi odgovori, ki jih dobijo posamezniki, niso več pravilni, niso relevantni," poudarja informacijska pooblaščenka.
Vse več uporabnikov klepetalnike uporablja za osebne in intimne pogovore
Vse več ljudi uporablja klepetalne robote, ne le za iskanje informacij, ampak tudi družbe, prijateljev, celo intimnih partnerjev. Maja letos je Center za družboslovno informatiko na Fakulteti za družbene vede Univerze v Ljubljani opravil spletno raziskavo na reprezentativnem vzorcu v Sloveniji. Ugotavljajo, da GenUI uporablja že 80 odstotkov uporabnikov interneta, večina uporabnikov obravnava klepetalnike kot osebe ter je do njih prijazna, spoštljiva in obzirna. Približno petina uporabnikov se pri interakciji s klepetalniki počuti domače in bi jih pogrešala, za dobro desetino pa je ta odnos že postal osebno pomemben. Okoli 5 odstotkov uporabnikov je razvilo osebno razmerje in GenUI uporablja, kadar potrebuje pogovor. Večina se je na tehnologijo sicer že obrnila za osebna in intimna vprašanja; desetina to počne tedensko.
Čeprav se uporaba GenUI hitro širi, se zaupanje novih in obstoječih uporabnikov v primerjavi z letom 2025 zmanjšuje, pomembno vprašanje ostaja tudi informacijska zasebnost. Uporabniki interneta so glede varovanja svojih podatkov zelo zaskrbljeni in ne zaupajo korporacijam. Naraščajo občutki negotovosti, nerazumevanja procesov in izgube nadzora, ki se kažejo v nemoči uporabnikov pri varovanju in nadzoru osebnih podatkov. Kljub temu večina uporabnikov ne obupuje, temveč namerava sama poskrbeti za večjo informacijsko varnost, izsledke raziskave povzemajo na Centru za družboslovno informatiko.
Sogovorniki se še strinjajo, da so goljufije ravno z metodami umetne inteligence postale izredno lahke, hkrati pa opozarjajo, da bi večjo odgovornost pri reševanju problema kibernetske varnosti morali prevzeti tudi spletni giganti, saj se na njihovih platformah pojavljajo številni škodljivi oglasi. Naši osebni podatki so zanimivi ne le za oglaševalce, ampak tudi za druge akterje.
Več o zaščiti pred kibernetskimi napadi v obdobju generativne umetne inteligence lahko izveste v oddaji Studio ob 17.00, v kateri smo v ponedeljek s sogovorniki govorili tudi o učinkovitosti regulacije, aktu o kibernetski odpornosti, napadu na hladilnike in zamrzovalnike v francoskih trgovinah, nameščanju vohunske programske opreme na pametne telefone prek spletnih oglasov in bombnem napadu na podatkovne centre ruskega tehnološkega velikana Yandex, ki je razkril precejšnjo dejavnost botov na spletu.
Oglas
内容来自 MMC RTV - Znanost in tehnologija,版权归原作者所有。
阅读原文 ↗