
V Sloveniji brez težav zaradi ranljivosti v PHP-ju, a je razglašena ogroženost
Znanost in tehnologija
Prizadete so bile tudi strani Amazona in Wikipedije
22. oktober 2026 ob 11.25 • Zadnji poseg: 22. oktober 2026 ob 14.44 • New York - MMC RTV SLO, STA, Radio Slovenija
Medtem ko so ustanove in podjetja po vsem svetu zaradi resne varnostne grožnje začasno zaprli svoje spletne strani, v Sloveniji za zdaj vsi sistemi delujejo nemoteno. Ranljivost v programskem jeziku PHP je prizadela približno 70 odstotkov interneta.
Spremljajte RTVSLO.si kot prednostni vir na Google
Spletne strani so se začele zapirati po odkritih ranljivostih v programskem jeziku PHP, na katerem temelji velik del interneta. Programerji PHP-ja so v sredo izdali popravek, oblasti po vsem svetu pa so zavezancem naročile, naj nemudoma popravijo svoja spletna mesta ali pa ranljive sisteme umaknejo iz omrežja.
Oglas
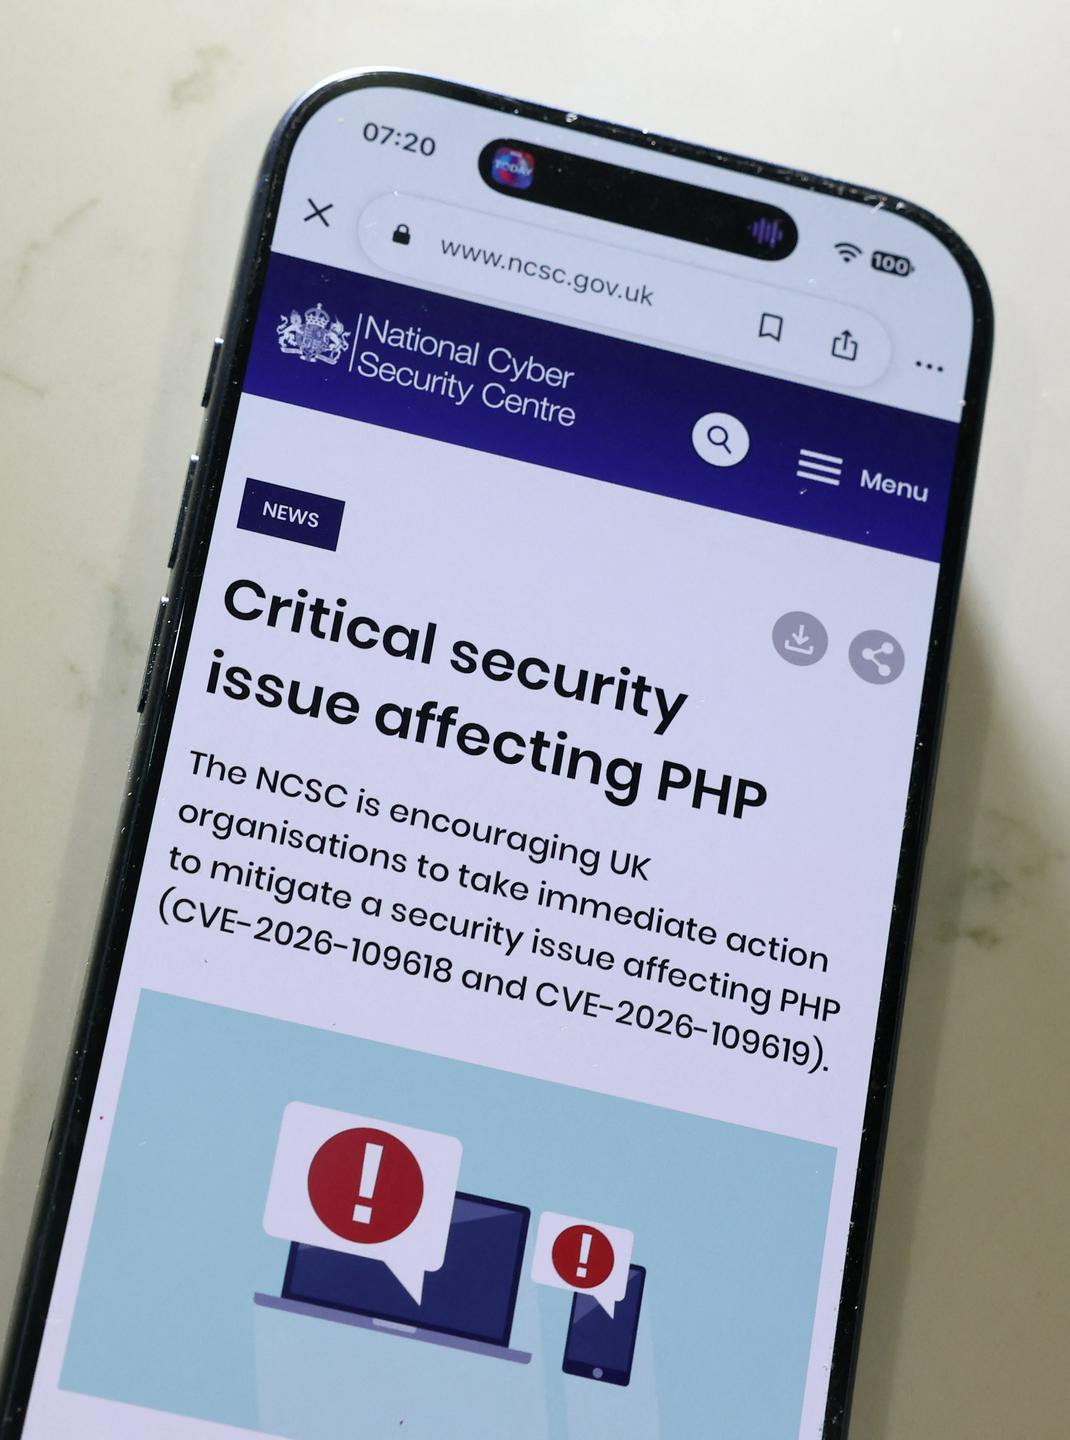
Kot visoko je ogroženost kibernetske varnosti ocenil tudi slovenski urad za informacijsko varnost. Zavezancem po zakonu o informacijski varnosti je priporočil takojšnjo namestitev ustreznih popravkov. Uporabnikom in organizacijam, pri katerih to ni mogoče, pa je svetoval, naj ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe.
Kot je ob tem dejal Tadej Hren iz centra Si-Cert, je bilo sicer tveganje izjemno veliko tudi za naše ustanove. "Ocene so, da 70 odstkov spletnih strani deluje na PHP-ju. Gre pa za ranljivosti, ki so zelo hude - napadalcem omogočajo, da prevzamejo nadzor nad nad celotnim strežnikom," je pojasnil za Radio Slovenija.
Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi drugi pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji.
V Sloveniji za zdaj brez zapletov
V Sloveniji za zdaj vse poteka normalno, je za STA zatrdil vodja SI-CERT-a Gorazd Božič. Je pa dodal, da lahko med samo nadgradnjo pride do motenj nekaterih storitev na spletu. To je odvisno od tega, kako bodo upravljavci sistemov izvajali te nadgradnje, je pojasnil.
Na programskem jeziku PHP po nekaterih ocenah temelji približno 70 odstotkov spletnih strežnikov, od spletnih trgovin in novičarskih portalov do državnih storitev. Zato je po Božičevih besedah dobro, da se zavedamo, da te ranljivosti obstajajo, in jih poskušamo čim hitreje odpraviti, da ne bi prišlo do kakšnih nepooblaščenih dostopov do infrastrukture.
V Sloveniji visoka stopnja ogroženosti velja do preklica
Visoka stopnja ogroženosti kibernetske varnosti, ki jo je urad za informacijsko varnost razglasil v sredo, velja do preklica. Njenega trajanja v tem trenutku ni mogoče zanesljivo napovedati, saj bo to odvisno predvsem od odpravljanja ranljivosti na prizadetih sistemih ter nadaljnjega razvoja grožnje, so sporočili iz urada.

Urad za informacijsko varnost je visoko stopnjo ogroženosti kibernetske varnosti v Sloveniji razglasil v sredo, potem ko so odkrili ranljivosti v programskem jeziku PHP, na katerem temelji velik del interneta. Zaradi varnostne grožnje so številne državne ustanove in podjetja po vsem svetu začasno zaprli svoje spletne strani.
Programerji PHP-ja so že izdali varnostne popravke, a kot so danes opozorili v uradu za informacijsko varnost, njihova objava sama po sebi še ne odpravi ogroženosti. Treba jih je namreč namestiti na prizadete sisteme. Ocenjujejo, da so zaradi teh ranljivosti lahko ogrožene organizacije v javnem in zasebnem sektorju, ki uporabljajo ranljive različice programskega jezika PHP oziroma programsko opremo, ki ga vključuje. Posebej izpostavljeni so sistemi, dostopni na spletu, na primer spletne strani, spletne trgovine in druge spletne aplikacije.
Ogroženost posamezne organizacije je odvisna od uporabljene programske opreme, izpostavljenosti sistemov in izvedenih zaščitnih ukrepov. Sama uporaba PHP-ja zato še ne pomeni, da je bil sistem napaden ali da se je zgodila zloraba podatkov, so zatrdili v uradu. Bi pa lahko posledice morebitnega uspešnega kibernetskega vdora občutili tudi uporabniki prizadetih storitev, so dodali.
Koliko organizacij v Sloveniji je ogroženih, ne vedo. Posamezna organizacija namreč lahko uporablja več spletnih aplikacij, en ponudnik gostovanja pa zagotavlja storitve številnim organizacijam. Poleg tega je PHP lahko vključen v programsko opremo drugih proizvajalcev.
Organizacijam zato priporočajo, da pri svojih skrbnikih, ponudnikih gostovanja oziroma dobaviteljih programske opreme nemudoma preverijo izpostavljenost in zagotovijo namestitev ustreznih popravkov. Kjer to ni takoj izvedljivo, pa morajo v skladu s strokovnimi priporočili uvesti začasne zaščitne ukrepe.
Ranljivost v programskem jeziku PHP prizadela 70 odstotkov interneta
Ranljivost v programskem jeziku PHP je prizadela približno 70 odstotkov interneta, je v sredo sporočilo podjetje za kibernetsko varnost Wiz. Ameriška Nacionalna varnostna agencija (NSA) prizadete organizacije poziva k začasnemu izklopu sistemov.
Kot je na omrežju X sporočilo podjetje Wiz, ki je odkrilo ranljivosti, deset let staro napako v jedru jezika PHP ocenjujejo z oceno CVSS 9,2 od 10. To vpliva na okoli 70 odstotkov interneta, saj PHP omogoča delovanje približno 70 odstotkov svetovnih spletnih strani – od spletnih trgovin in novičarskih portalov do vladnih storitev.
Odkriti ranljivosti v programskem jeziku PHP omogočata kriminalcem oddaljeno izvajanje zlonamerne kode na strežnikih. Če spletno mesto uporablja prizadeto različico PHP-ja in ta ni bila pravočasno zaščitena, lahko napadalci prek zlonamerne kode dostopajo do osnovnih podatkovnih baz. To lahko povzroči krajo občutljivih podatkov o strankah, gesel ali kontaktnih podatkov.
Danes so še vedno prizadeta številna spletna mesta po svetu, poročajo tuje tiskovne agencije.
Izvršni direktor podjetja Cloudflare Matthew Prince je za britansko televizijo Sky News povedal, da so po vsem svetu zaznali "milijone" poskusov hekerjev izkoristiti to ranljivost.
Za običajne uporabnike, ki brskajo po spletu na pametnih telefonih ali osebnih računalnikih, potrebe po ukrepanju ni. Ranljivosti so namreč odkrili na strežnikih v ozadju.
Poskus hekerjev, da bi ranljivosti izkoristili, so med drugim zaznali pri Amazonu, vendar njihove spletne strani zdaj že delujejo normalno. Dele svoje spletne strani je začasno umaknila Wikipedija, ki po srednem "nujnem vzdrževanju" spet deluje v popolnem obsegu, navaja BBC.
Nedosegljive so med drugim spletne strani nizozemskega inštituta za javno zdravje, nekatere svoje storitve je ustavilo dansko podjetje Kombit, javne spletne storitve je začasno zaprla finska vlada, a te zdaj spet normalno delujejo.
S težavami in izklopi spletnih strani so se, zlasti v sredo, spopadali tudi v Nemčiji. Do jutra so bile številne spletne strani ponovno na voljo, med njimi storitve v zveznih deželah Porenje - Pfalško, Posarje in Turingija.
Ameriška agencija NSA, ena izmed največjih obveščevalnih agencij na svetu, prizadete organizacije poziva k pripravi posodobitve, ki kritične ranljivosti odpravlja. Dokler tega ne storijo, jim priporoča začasen izklop svojih spletnih strani. "PHP se pogosto uporablja za spletne aplikacije. Te ranljivosti pogosto omogočajo neposreden dostop do datotečnega sistema ali baze podatkov strežnika," je opozorila.
Pozivu NSA so se pridružili tudi pristojni organi EU-ja in Japonska.
Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Zato obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, je javni zavod zapisal na svoji spletni strani.
Kaj je PHP?
PHP je odprtokodni skriptni računalniški programski jezik, ki se uporablja za razvoj dinamičnih spletnih strani in aplikacij. Je najbolj razširjen računalniški programski jezik, ki po ocenah poganja približno 70 odstotkov vseh spletnih strani, na spletni strani navaja Nacionalni odzivni center za kibernetsko varnost SI-CERT.
Večina ljudi verjetno še ni slišala za PHP, vendar se z njim najbrž srečujejo vsak dan. Ustvarjen je bil v devetdesetih letih prejšnjega stoletja, za izdelavo spletnih strani se mednarodno uporablja od leta 2000.
PHP Hypertext Preprocessor je osnova platform za oblikovanje spletnih strani, njegove pomanjkljivosti bi lahko hekerjem omogočile vdor v različna spletna mesta, od novičarskih portalov in spletnih trgovin do vladnih storitev.
Ko uporabnik obišče neko spletno mesto, je PHP tista koda, ki zbira podatke, ki jih uporabnik potrebuje. Predstavi jih na način, da jih lahko uporabnik bere na spletu, je za BBC pojasnil izvršni direktor podjetja Gorilla Cyber Security Paul Spain.
Zaradi napake, ki bi lahko napadalcem omogočila prevzem nadzora nad prizadetimi spletnimi strežniki in krajo občutljivih podatkov, je izpostavljeno vse, kar je zgrajeno na PHP-ju.
Programerji PHP-ja so v sredo objavili varnostne popravke, ki v programskem jeziku odpravljajo dve kritični ranljivosti oziroma napaki, ki kriminalcem omogočata oddaljeno izvajanje zlonamerne kode na strežnikih. Če spletno mesto uporablja prizadeto različico PHP-ja in ta ni bila pravočasno zaščitena, lahko napadalci z zlonamerno kodo dostopajo do osnovnih podatkovnih baz. To lahko povzroči krajo občutljivih podatkov o strankah, gesel ali kontaktnih podatkov.
Razvoj programskega jezika PHP danes poteka v okviru neprofitne organizacije The PHP Foundation.
Oglas
内容来自 MMC RTV - Znanost in tehnologija,版权归原作者所有。
阅读原文 ↗