
Hundruð íslenskra vefþjóna berskjölduð

Í samtali við mbl.is segir Magni að við kortlagningu í gær hafi komið í ljós að að minnsta kosti 500 til 600 íslenskar IP-tölur tengdust kerfum sem gætu verið berskjölduð. CERT-IS fylgist nú með því hversu hratt rekstraraðilar uppfæra kerfi sín. mbl.is/Árni Sæberg
Hundruð íslenskra vefþjóna reyndust berskjölduð fyrir alvarlegum öryggisveikleika sem netöryggissveitin CERT-IS varaði við í gær. Engar tilkynningar um innbrot vegna veikleikans hafa þó borist sveitinni og segir Magni R. Sigurðsson forstöðumaður CERT-IS að íslenskir rekstraraðilar hafi brugðist hratt við.
CERT-IS varaði í gær við tveimur mjög alvarlegum veikleikum í PHP-forritunarmálinu sem knýr mikinn fjölda vefsíðna. Gallarnir gætu gert árásaraðilum kleift að ná stjórn á viðkvæmum kerfum í gegnum Internetið.
Í samtali við mbl.is segir Magni að við kortlagningu í gær hafi komið í ljós að að minnsta kosti 500 til 600 íslenskar IP-tölur tengdust kerfum sem gætu verið berskjölduð. CERT-IS fylgist nú með því hversu hratt rekstraraðilar uppfæra kerfi sín.
„Við erum að taka stöðutékk á því hver staðan er á því núna,“ segir Magni.
Árásir mögulega hafist fyrr
Þá segir hann nýjar upplýsingar benda til þess að tölvuþrjótar kunni að hafa byrjað að nýta veikleikann fyrr en áður var talið.
Að sögn Magna hefur Amazon greint frá vísbendingum um mögulega misnotkun veikleikans allt aftur til 17. október, fjórum dögum fyrr en áður var miðað við.
Rekstraraðilar þurfi því að fara yfir atvikaskrár kerfa sinna aftur til þess tíma, og jafnvel lengra aftur, til að kanna hvort grunsamlegar aðgerðir hafi átt sér stað.
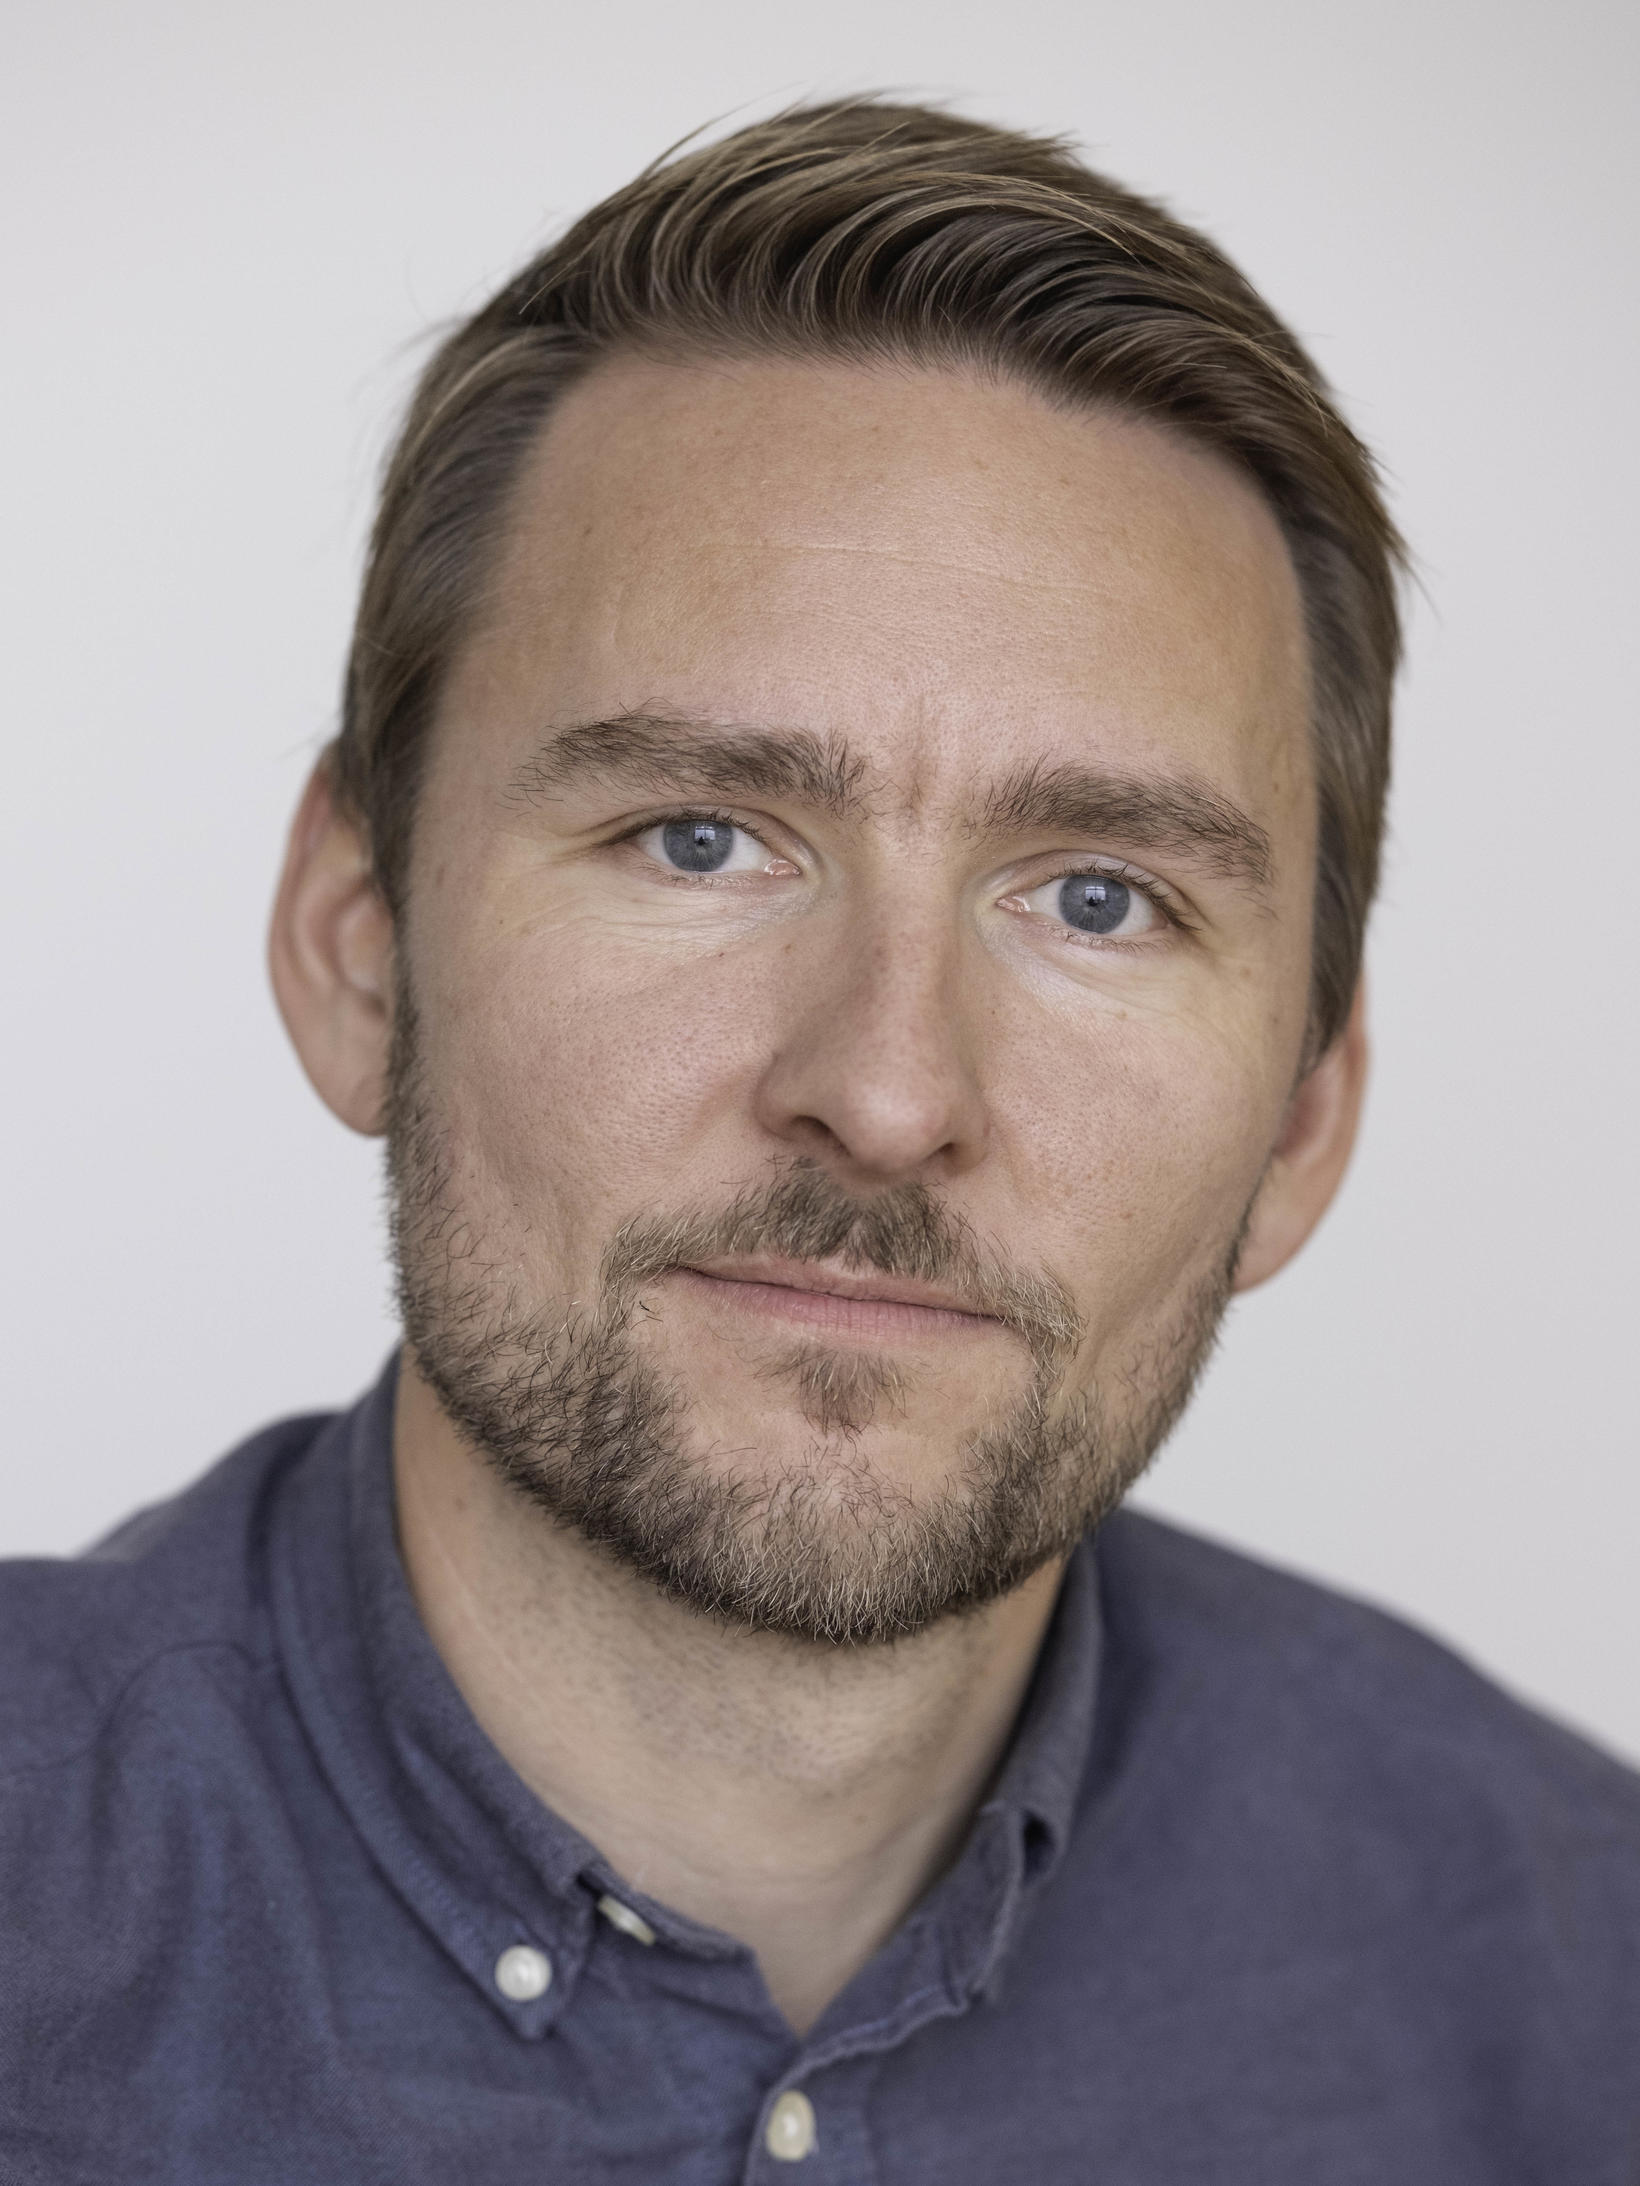
Magni R. Sigurðsson, forstöðumaður CERT-IS. Ljósmynd/Aðsend
Veikleikinn þegar misnotaður víða um heim.
Hvað má búast við því að þessi hætta muni vara lengi?
„Hún er viðvarandi í rauninni þangað til aðilar hafa uppfært kerfin sín og það getur oft verið svona misflókið eftir því hvað þú ert að reka, og kannski misviðkvæmt, en það er allavega byrjað að misnota þennan veikleika alls staðar úti í heimi og þá kannski líka oft gagnvart svona minni aðilum, smærri fyrirtækjum, sem hafa ekki sömu burði og tök og stærri fyrirtæki til að hlaupa í að uppfæra allt um leið.
En ég geri fastlega ráð fyrir því að það séu allir rekstraraðilar búnir að vera á haus síðasta sólarhringinn í að uppfæra,“ segir Magni.
Geta náð fullri stjórn á vefþjónum
Magni segir afleiðingarnar geta orðið alvarlegar ef árásaraðilar ná að nýta sér veikleikann.
Með honum sé hægt að ná fullri stjórn á vefþjóni og þar með komast yfir gögn sem þar eru geymd. Árásaraðilar geti jafnframt komið fyrir skaðlegum hugbúnaði eða öðrum gögnum á vefþjóninum.
Í ákveðnum tilvikum gæti slíkt einnig haft áhrif á almenning sem heimsækir viðkomandi vefsíður. Magni telur þó líklegra að veikleikinn verði nýttur til að stela upplýsingum sem síðan megi nota í frekari netárásum.
„Eins og ég segi þá er það í rauninni undir árásaraðilanum komið hvað hann hyggst gera þegar hann er kominn inn. Hann er í rauninni með lyklana að öllu.“
Jákvæð viðbrögð hér á landi
CERT-IS hefur verið í sambandi við rekstraraðila og fylgist sérstaklega með mikilvægum innviðum landsins.
Magni segir viðbrögð íslenskra fyrirtækja hafa verið jákvæð. Sum hafi jafnvel tekið vefsíður tímabundið úr notkun á meðan unnið var að nauðsynlegum öryggisuppfærslum.
Að hans sögn var staðan mun rólegri í morgun en í gær. Engar tilkynningar um innbrot vegna veikleikans höfðu þá borist CERT-IS.
Hann segir þó að áfram verði fylgst grannt með þróun mála næstu daga og vikur.
Fréttin hefur verið uppfærð.
Í upphaflegri frétt stóð ranglega að CERT-IS heyrði undir Fjarskiptastofu.
内容来自 mbl.is - Tækni og Vísindi,版权归原作者所有。
阅读原文 ↗